Dostęp do panelu WordPress dajesz przez nowy profil z jedną z 5 ról, a nie przez przekazanie swojego hasła. Poniżej znajdziesz kolejne kroki z polskimi nazwami przycisków, od kopii zapasowej po okresowy przegląd.
Przygotowanie do nadania uprawnień
Przygotowanie to przede wszystkim aktualne kopie zapasowe strony. Dokumentacja WordPress dzieli backup na 2 części, bazę danych i pliki, a do pełnego odtworzenia instalacji potrzebne są obie. Gdy nowa osoba dostanie omyłkowo zbyt szerokie uprawnienia albo nieświadomie coś zmieni, wrócisz do wcześniejszego stanu. Rozważ też wtyczkę WP Activity Log, która zapisuje działania w dzienniku.
Logowanie do panelu administracyjnego
Logujesz się pod adresem www.twojastrona.pl/wp-admin, gdzie przykładową nazwę zamieniasz na właściwą domenę. Po podaniu loginu oraz hasła zobaczysz Kokpit, czyli ekran startowy. Jeśli korzystasz z hostingu współdzielonego, niektórzy dostawcy oferują bezpośredni przycisk logowania w panelu klienta.
Dodawanie nowego użytkownika
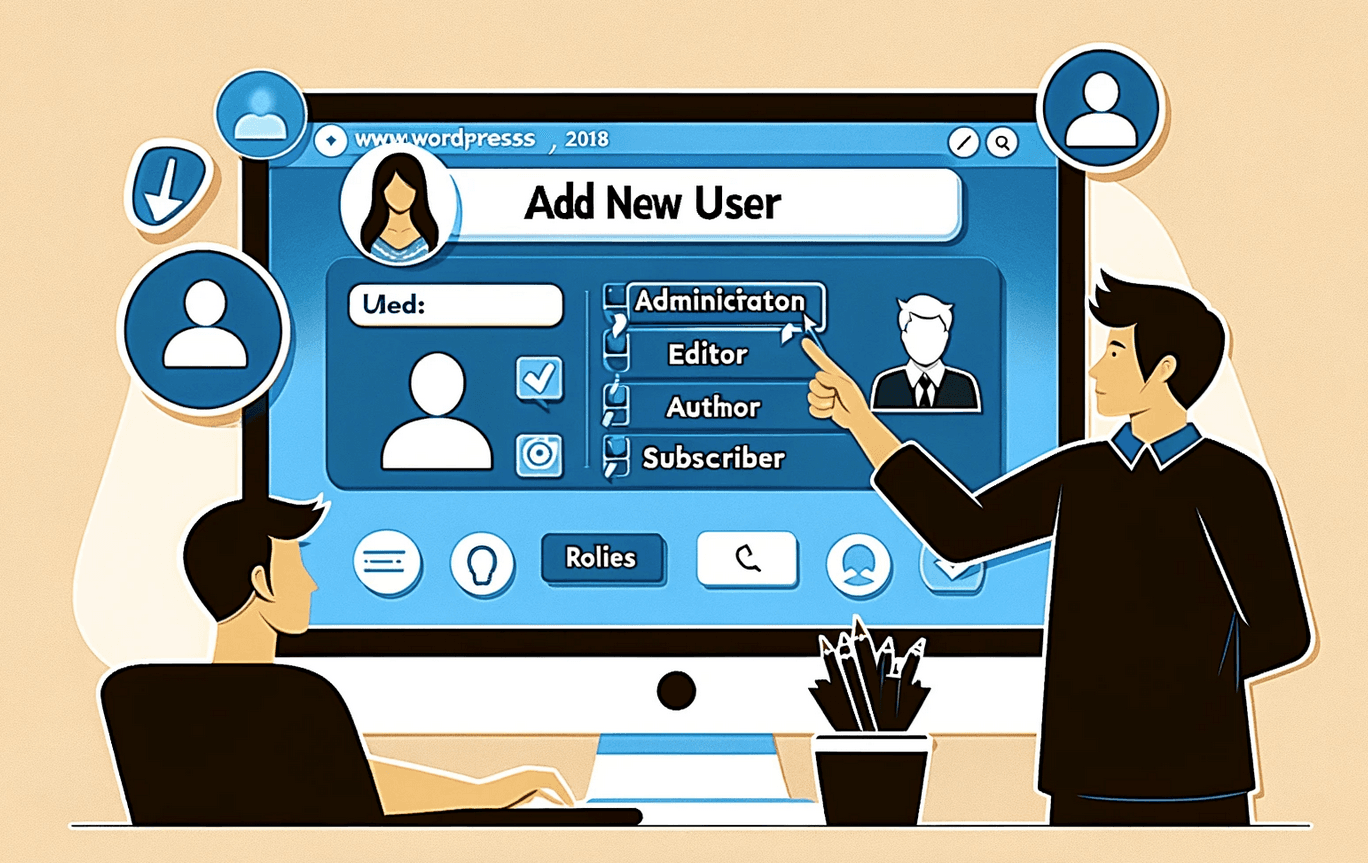
Nowe konto powstaje w 4 krokach: otwarcie właściwej części menu, formularz, wybór roli i zapis. Zrobi to wyłącznie administrator, bo tylko ta rola zarządza profilami w standardowej instalacji. Zadanie zajmuje jeden ekran panelu.
Przejście do sekcji użytkowników
W lewym menu kliknij Użytkownicy, a następnie Dodaj użytkownika. Otworzy się ekran z danymi logowania oraz poziomem dostępu dla nowej osoby.
Wypełnienie formularza
Obowiązkowe są 2 pola, login i poczta elektroniczna, a całość wygląda tak:
- Nazwa użytkownika - służy do logowania. Po zapisaniu nie można jej zmienić, więc zastosuj czytelny schemat, na przykład inicjały.
- Adres e-mail - musi być inny dla każdego profilu. Tutaj trafi automatyczna wiadomość z linkiem do ustawienia hasła.
- Imię i nazwisko - opcjonalne pola ułatwiające rozpoznanie osoby, gdy kont jest wiele.
- Hasło - system podsuwa ciąg 24 znaków z cyframi, małymi i wielkimi literami oraz symbolami. Własna kombinacja powinna według dokumentacji WordPress liczyć co najmniej 20.
- Rola - decyduje o zakresie operacji dostępnych dla danej osoby (szczegóły niżej).
Wybór roli odpowiadającej zadaniom
WordPress oferuje 5 ról, a w sieci stron (multisite) dochodzi szósta, Superadministrator:
- Administrator - pełny dostęp, w tym instalacja wtyczek, edycja motywów i zarządzanie kontami. Przydzielaj go wyłącznie zaufanym osobom z doświadczeniem technicznym.
- Redaktor - może publikować, zmieniać i usuwać wszystkie wpisy oraz strony, także cudze. Pasuje do osoby nadzorującej treści na blogu.
- Autor - obsługuje własne artykuły od szkicu po publikację i wgrywa pliki. Nadaje się dla stałych współpracowników piszących teksty.
- Współtwórca - przygotowuje swoje materiały, ale nie może ich opublikować ani dodać grafiki. Stosuj tę rolę, gdy chcesz sprawdzić każdą nową treść przed pokazaniem jej czytelnikom.
- Subskrybent - zarządza tylko swoim profilem. Rola przydatna dla członków społeczności, nie dla zespołu prowadzącego stronę.
Jeśli standardowe role nie odpowiadają specyfice projektu, rozważ wtyczkę Members do definiowania własnych zestawów uprawnień. Grafik będzie mógł wtedy dodawać obrazy do biblioteki mediów, ale nie edytować tekstów.
Zapisanie konta
Po uzupełnieniu pól kliknij przycisk Dodaj użytkownika na dole ekranu. Przy zaznaczonej opcji "Wyślij powiadomienie" system wysyła e-mail z loginem i linkiem do ustawienia hasła. Domyślny czas ważności takiego klucza to 1 doba, czyli 24 godziny. Po upływie tego czasu administrator może ponowić wysyłkę poleceniem "Wyślij odnośnik do resetowania hasła" na liście profili.
Przekazanie instrukcji startowych
Instrukcja startowa to krótki dokument albo nagranie wideo dla osoby, która nie zna WordPress i może się zgubić w Kokpicie. Wystarczą w niej 4 punkty:
- gdzie znajduje się zakładka odpowiadająca jej roli (np. Wpisy dla autora, Wtyczki dla administratora),
- jak działa Gutenberg lub klasyczny TinyMCE, zależnie od konfiguracji strony,
- jakie zasady obowiązują w zakresie formatowania treści, wyboru kategorii czy tagowania,
- komu zgłaszać problemy techniczne lub pytania dotyczące uprawnień.
Takie wprowadzenie ogranicza pomyłki wynikające z nieznajomości interfejsu, bo nikt nie szuka podstawowych funkcji metodą prób i błędów.
Regularne przeglądanie listy użytkowników
Listę przeglądasz co miesiąc albo co kwartał, zależnie od rotacji zespołu, w zakładce Użytkownicy > Wszyscy użytkownicy. Sprawdzasz przy tym 3 rzeczy:
- czy wszystkie aktywne konta należą do osób faktycznie współpracujących z projektem,
- czy role są nadal adekwatne do zadań, bo osoba awansowana na kierownika treści może potrzebować zmiany z Autor na Redaktor,
- czy nie pojawiły się podejrzane nazwy albo adresy e-mail, które mogą sygnalizować próbę włamania.
Nieaktywne profile usuń lub zdegraduj do roli Subskrybent, by ograniczyć skutki wycieku danych logowania. Przy kasowaniu WordPress pyta, czy skasować także wpisy i linki tej osoby, czy przypisać je komuś innemu.
Dodatkowe środki ochrony
Dodatkowe środki ochrony to 4 zabezpieczenia, dzięki którym incydent nie zablokuje poprawy widoczności strony w Google:
- Uwierzytelnianie dwuskładnikowe (2FA) - wtyczki takie jak Two-Factor, Google Authenticator lub Wordfence wymagają jednorazowego kodu z aplikacji mobilnej oprócz hasła.
- Ograniczenie prób logowania - blokada po kilku nieudanych próbach utrudnia ataki brute-force. Funkcję tę ma Wordfence, a sam WordPress według opisu Limit Login Attempts domyślnie nie stawia tu limitu.
- Lista dozwolonych adresów IP - jeśli zespół pracuje zdalnie ze stałych lokalizacji, możesz zezwolić na wejście do /wp-admin wyłącznie z tych miejsc.
- Regularna aktualizacja WordPressa, motywu i wtyczek - przestarzałe wydania WordPress nie dostają poprawek bezpieczeństwa, a od wersji 3.7 system instaluje je automatycznie.
Osobie z zewnątrz daj najniższą rolę, która wystarcza do jej zadań, włącz 2FA co najmniej dla administratorów i usuń konto zaraz po zakończeniu współpracy.
Czytaj też: Jak zainstalować WordPress - manualnie czy automatycznie?